
در دنیای مدرن مهندسی نرمافزار، سرورهای مبتنی بر گنو/لینوکس (GNU/Linux) بستر زیرساختی بیش از ۹۰ درصد کلاسترهای ابری، سرویسهای میکروسرویس و پایگاههای داده حیاتی جهان را تشکیل میدهند. چه به عنوان یک توسعهدهنده بکاند که نیازمند درک گلوگاههای عملکردی در لایه سوکتهای شبکه است و چه به عنوان مهندس دواپس و SRE که وظیفه نگهداری و اتوماسیون صدها نود لینوکسی را بر دوش دارد، تسلط فراتر از دستورات اولیه شل یک ضرورت راهبردی است.
همانطور که در راهنمای داکر از صفر تا پروداکشن و کوبرنتیز و معماری کلاستر تبیین کردیم، فناوری کانتینرسازی اساساً از قابلیتهای بومی هسته لینوکس مانند Namespaces و Control Groups (cgroups) مشتق شده است. بدون درک عمیق زیرساخت سیستمعامل لینوکس، عیبیابی بحرانهای مقیاسپذیری در پروداکشن ناممکن خواهد بود.
۱. کالبدشکافی لایههای معماری سیستمعامل: از فضای کاربر تا هسته کرنل
سیستمعامل لینوکس با تکیه بر معماری حفاظتی مبتنی بر حلقههای سختافزاری پردازنده (CPU Rings)، مرزی مستحکم میان برنامههای کاربران و منابع سختافزاری ترسیم میکند:
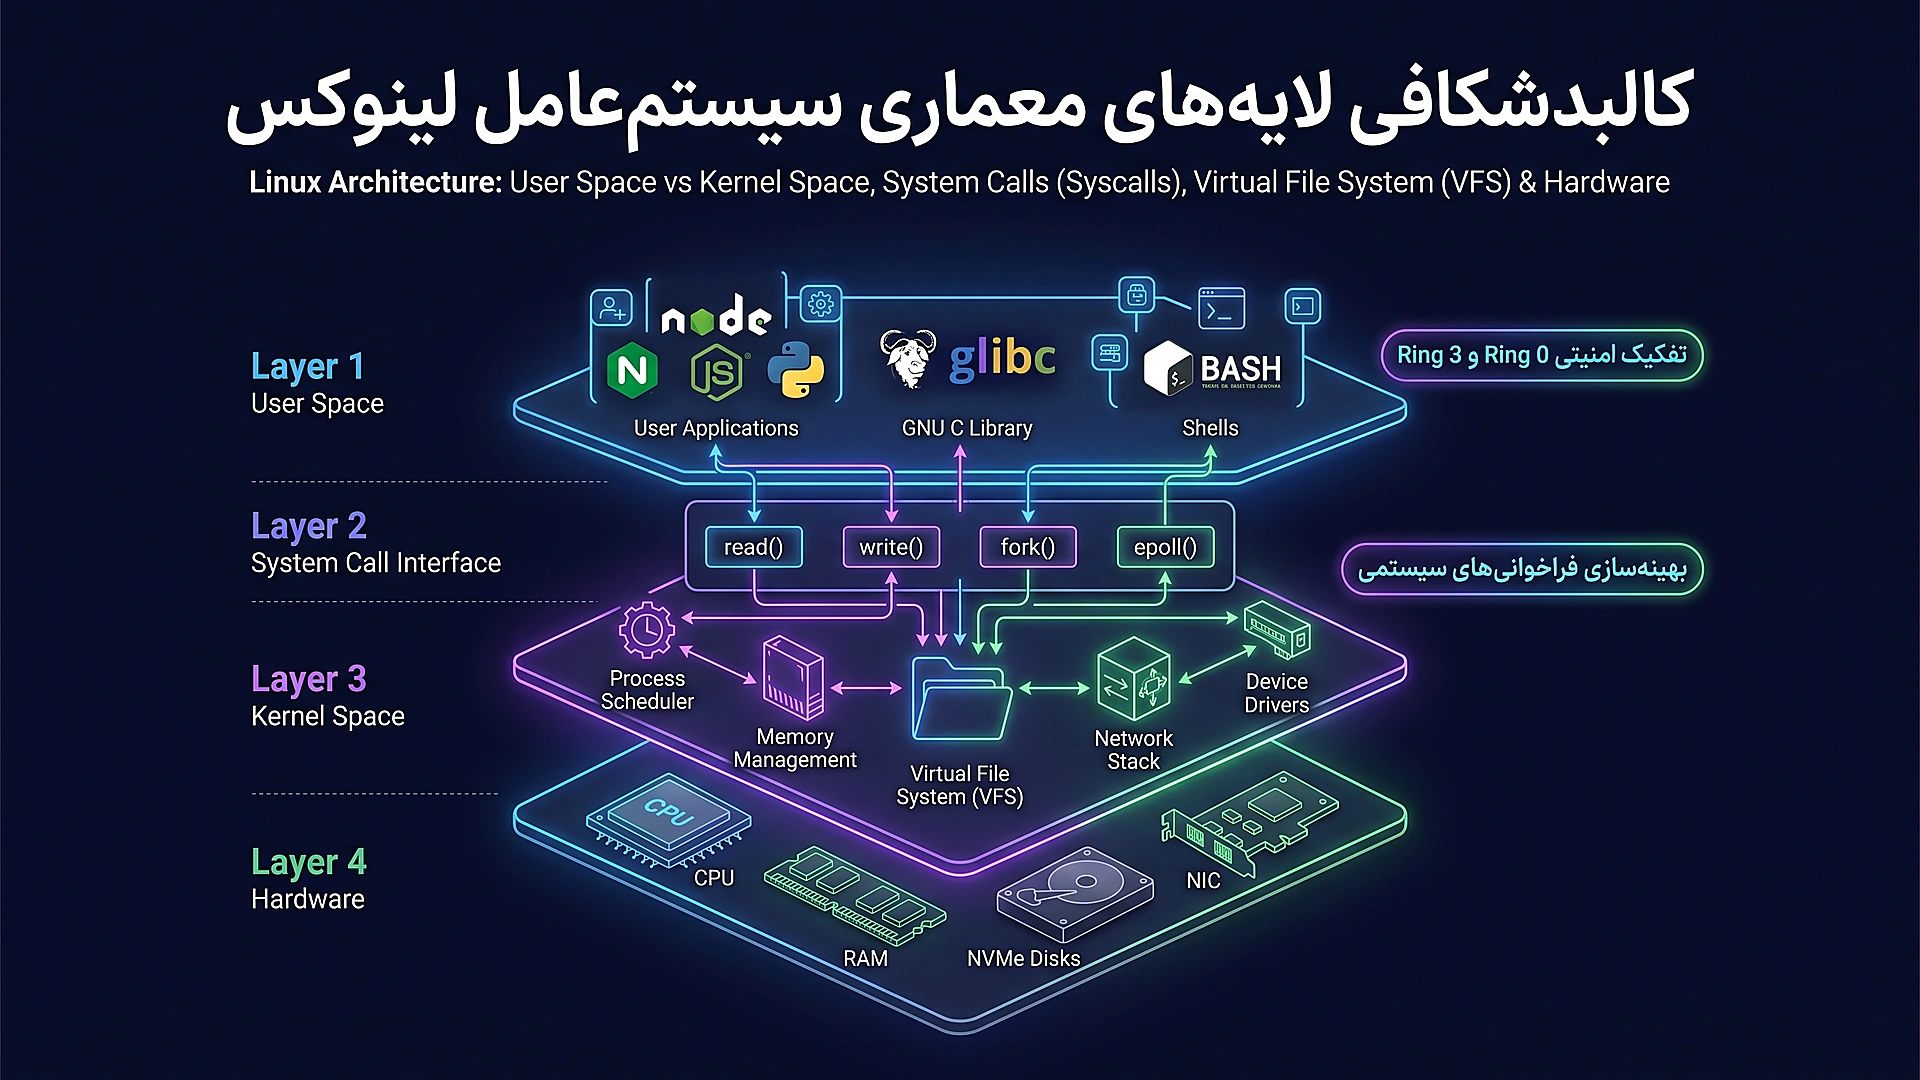
تفکیک فضای کاربری (User Space) و فضای کرنل (Kernel Space)
- فضای کاربری (Ring ۳): تمامی پردازههای عمومی، از جمله وبسرور Nginx، مفسر پایتون، پایگاههای داده و ابزارهای شل در این لایه اجرا میشوند. برنامهها در این فضا دسترسی مستقیم به حافظه فیزیکی و دستگاههای I/O ندارند.
- رابط فراخوانی سیستم (Syscalls): پلی کنترلشده میان فضای کاربر و کرنل است. هنگامی که برنامهای نیازمند باز کردن یک فایل یا ارسال بایتها از طریق شبکه است، دستور وقفه نرمافزاری صادر کرده و کنترل به کرنل واگذار میشود (توابعی نظیر
open()،read()،write()وepoll_wait()). - فضای هسته (Ring ۰): هسته یکپارچه لینوکس که مدیریت زمانبندی پردازهها، ایزولاسیون حافظه مجازی (Virtual Memory)، پشته شبکه (TCP/IP Stack) و درایورهای سختافزاری را بدون محدودیت در دست دارد.
| معیار | فضای کاربری (User Space) | فضای هسته (Kernel Space) |
|---|---|---|
| سطح دسترسی پردازنده | حلقه حفاظتی Ring ۳ (محدود) | حلقه حفاظتی Ring ۰ (کامل و مستقیم) |
| خطاهای حافظه (Segmentation Fault) | تنها موجب کرش پردازه مربوطه میشود | منجر به Kernel Panic و از کار افتادن کل سیستم میشود |
| مدیریت ورودی/خروجی (I/O) | صرفاً از طریق Syscalls به صورت غیرمستقیم | کنترل مستقیم کنترلرهای دیسک، رم و پورتهای شبکه |
۲. مدیریت سرویس های مدرن با Systemd و ایزولاسیون منابع (cgroups v۲)
در توزیعهای معاصر لینوکس (مانند Ubuntu، Debian و RHEL)، سیستم آغازین سنتی System V Init با Systemd جایگزین شده است. سیستمدی به عنوان نخستین پردازه سیستم (PID ۱)، وظیفه بوت، موازیسازی راهاندازی سرویسها و پایش چرخه حیات دیمنها (Daemons) را بر عهده دارد.
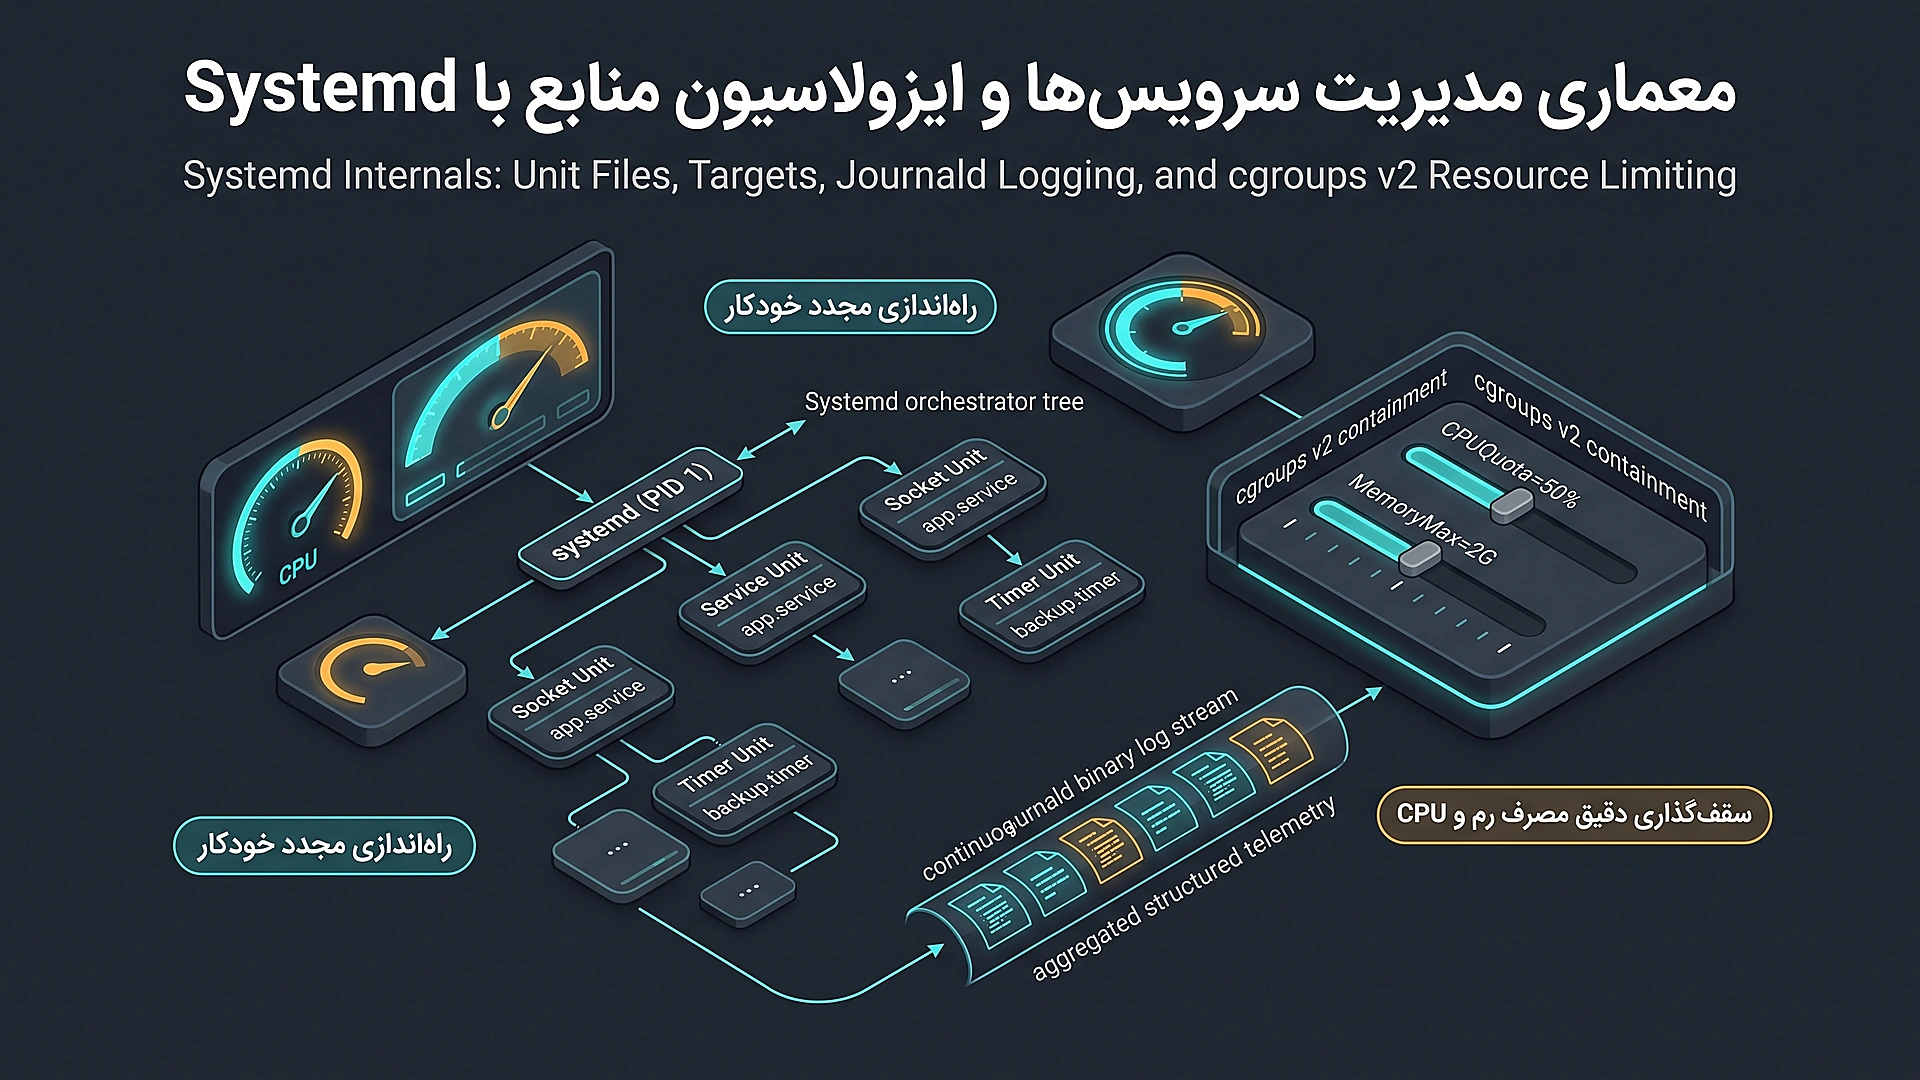
نگارش فایل های سرویس استاندارد (Unit Files)
برای اجرای اپلیکیشنهای تولیدی بکاند (مانند سرویسهای پایتون، کاتلین یا Node.js)، تعریف یک فایل سرویس در مسیر /etc/systemd/system/myapp.service استانداردترین روش است:
[Unit]
Description=Enterprise Backend Microservice API
After=network.target postgresql.service
Wants=postgresql.service

[Service]
Type=simple
User=appuser
Group=appgroup
WorkingDirectory=/opt/myapp
ExecStart=/opt/myapp/env/python main.py
Restart=always

RestartSec=5s

# محیط امنیتی و محدودسازی منابع با cgroups v2
MemoryMax=2G
MemoryHigh=1.8G
CPUQuota=150%
NoNewPrivileges=true
ProtectSystem=strict
ProtectHome=true
ReadWritePaths=/opt/myapp/logs

[Install]
WantedBy=multi-user.target
اعمال تغییرات و راهاندازی خودکار با دستورات زیر صورت میگیرد:
# بارگذاری مجدد پیکربندی سیستمدی
sudo systemctl daemon-reload
# فعالسازی اجرای خودکار هنگام بوت و روشن کردن سرویس
sudo systemctl enable --now myapp.service
# بررسی وضعیت سلامت و خطایابی لحظهای
sudo systemctl status myapp.service
sudo journalctl -u myapp.service -f --since "10 min ago"۳. سختسازی امنیتی سرور: فایروال nftables و پیکربندی نفوذناپذیر SSH
امنیت در سطح سرور لینوکس نخستین سد دفاعی در برابر اسکنرهای خودکار و حملات بروت فورس (Brute-Force) در اینترنت عمومی است.
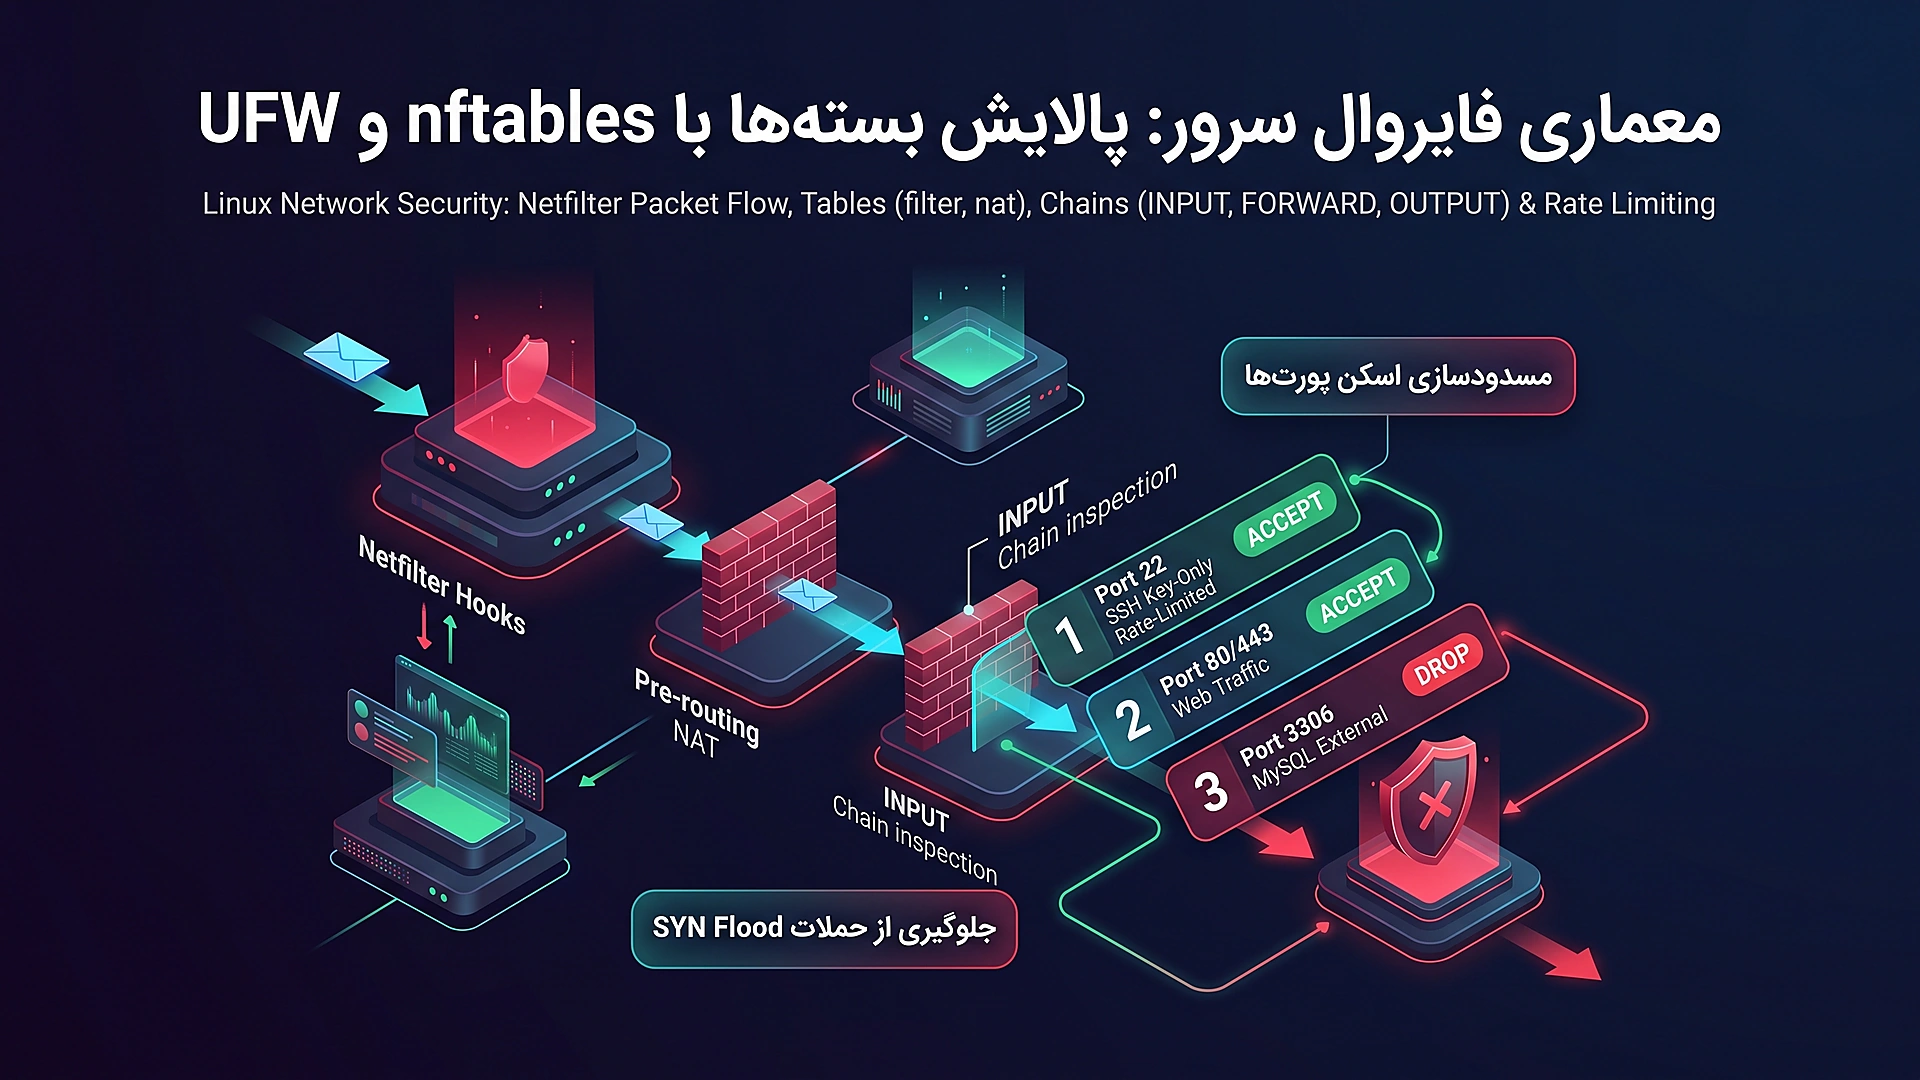
چکلیست طلایی امنسازی دسترسی SSH
فایل /etc/ssh/sshd_config باید فوراً پس از راهاندازی سرور بازبینی و سختسازی شود:
- غیرفعالسازی ورود با کلمه عبور:
PasswordAuthentication no(اجبار به استفاده از کلیدهای رمزنگاری قوی مانند Ed۲۵۵۱۹). - مسدودسازی ورود مستقیم Root:
PermitRootLogin no(ورود فقط با کاربر معمولی عضو sudo). - محدودسازی الگوریتمهای رمزنگاری: حذف الگوریتمهای فرسوده DSA و RSA با طول کلید کم.
- پیکربندی ابزار Fail۲ban: انسداد خودکار آدرسهای IP مشکوک پس از ۳ تلاش ناموفق.
۴. سیستم های فایل پیشرفته: مقایسه معماری ext۴، XFS و ZFS
انتخاب سیستم فایل برای پارتیشنهای مختلف سرور، مستقیماً بر سرعت تراکنشهای دیتابیس و تابآوری در برابر قطع برق تأثیر میگذارد.
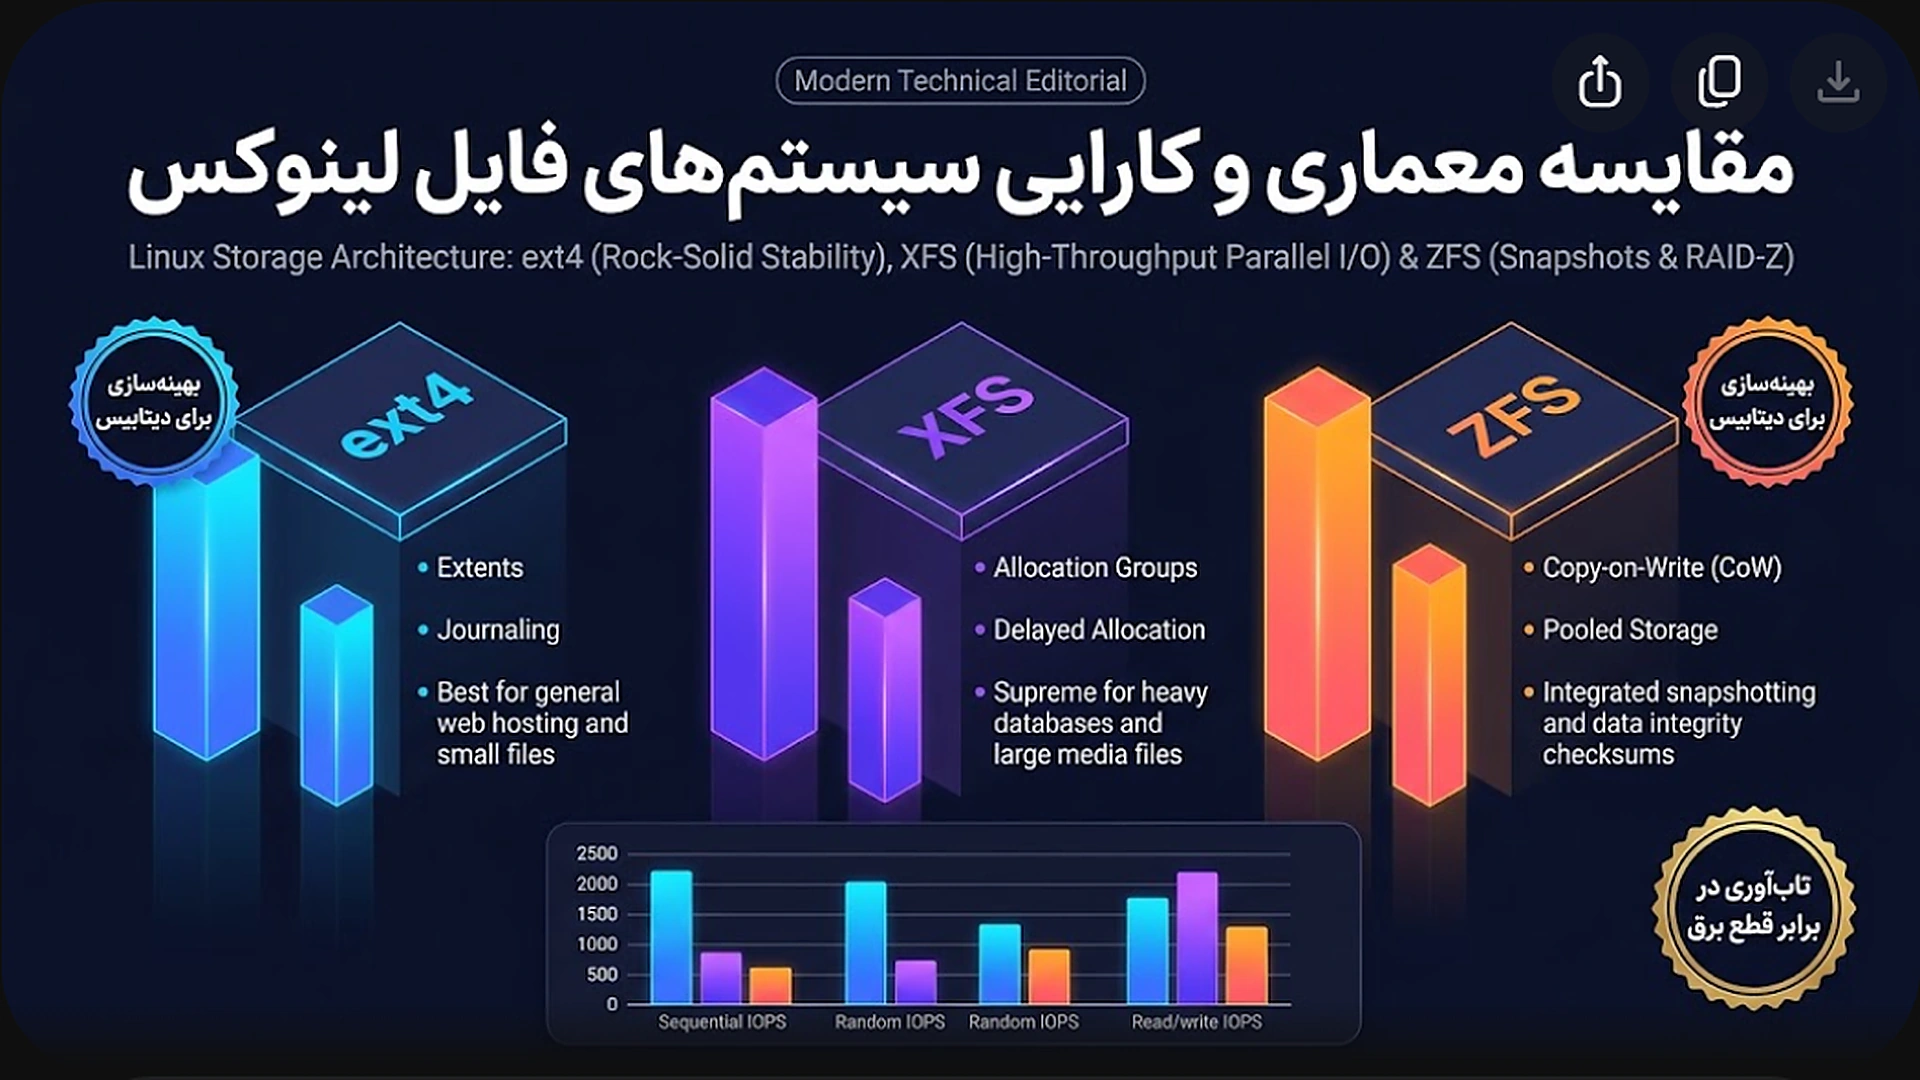
| سیستم فایل | معماری هسته | نقاط قوت کلیدی | بهترین سناریوی کاربردی |
|---|---|---|---|
| ext۴ | Extents + Journaling سنتی | پایداری فوقالعاده، مصرف کم حافظه، ریکاوری آسان | پارتیشن روت سیستمعامل، سرورهای عمومی وب |
| XFS | Allocation Groups موازی | کارایی فوقالعاده بالا در فایلهای بسیار بزرگ و I/O سنگین | پایگاههای داده PostgreSQL و MySQL، استوریج فایلهای چندرسانهای |
| ZFS | Copy-on-Write (CoW) + Pool Storage | اسنپشاتهای آنی، RAID نرمافزاری یکپارچه، تشخیص خرابی بایتها | سرورهای بکآپ، ذخیرهسازی دادههای آرشیوی حیاتی |
۵. جعبهابزار تحلیل عملکرد و متدولوژی USE در عیبیابی بحرانها
هنگامی که سرور پروداکشن دچار تاخیر یا کندی ناگهانی میشود، اتخاذ رویکرد متدولوژیک به جای حدس و گمان حیاتی است. متدولوژی USE (Utilization, Saturation, Errors) ابداع برندن گرگ (Brendan Gregg)، مهندس برجسته عملکرد سیستمها، چارچوبی استاندارد برای بازرسی هر منبع سختافزاری ارائه میدهد.
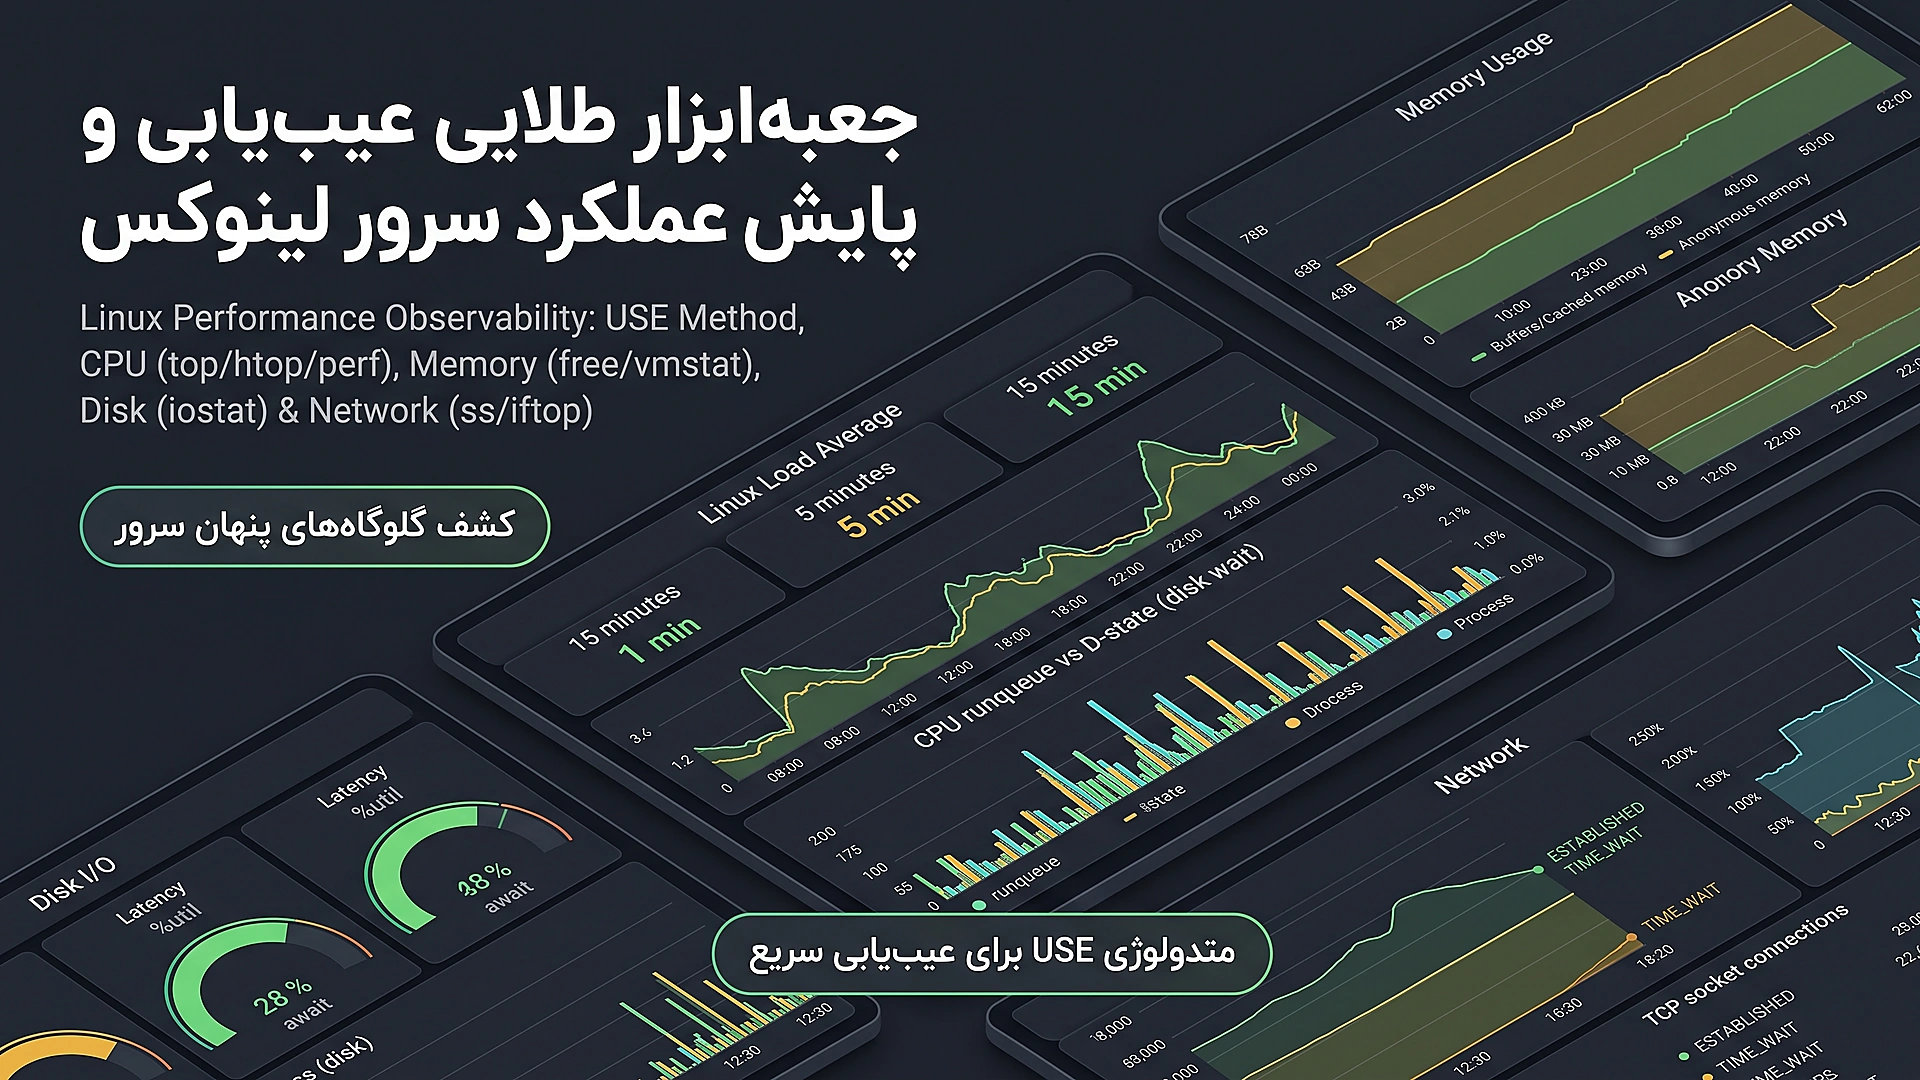
دستورات ۶۰ ثانیه اول عیبیابی سرور
در هنگام ورود به سروری که تحت فشار ترافیک دچار افت کیفیت شده است، اجرای زنجیره دستورات زیر در ۶۰ ثانیه اول، ریشه گلوگاه را نمایان میسازد:
# ۱. بررسی بار میانگین پردازنده (Load Average) و صف تسکها
uptime
# ۲. رصد پیامهای اضطراری کرنل و کشف Out-Of-Memory (OOM Killer)
sudo dmesg -T | tail -n 50
# ۳. وضعیت مصرف حافظه واقعی با تفکیک کش و بافرها
free -m
# ۴. بررسی پردازههای در حال انتظار باینری I/O و مصرف CPU
vmstat 1 5
# ۵. نرخ استفاده از دیسکها و تاخیر خواندن/نوشتن (await و %util)
iostat -xz 1 5
# ۶. شمارش کانکشنهای باز شبکه و سوکتهای در وضعیت انتظار
ss -sجمعبندی و نقشه راه تسلط بر زیرساخت
مدیریت مقتدرانه سرور لینوکس، مهارتی نیست که در چند دستور خلاصه شود؛ بلکه موازنهای دقیق میان شناخت لایههای کرنل، ایزولاسیون باینری منابع، انضباط در معماری امنیتی و چابکی در عیبیابی ترافیک بالا است. با تسلط بر مبانی تبیینشده در این راهنما، زیرساخت پروژههای شما پایداری و تابآوری لازم را برای میزبانی میلیونها کاربر در بالاترین استانداردهای مهندسی به دست خواهد آورد.
امتیاز و نظرات
هنوز نظری ثبت نشده است. اولین نفر باشید.