
مدیریت زیرساخت در مهندسی دواپس نیازمند اتوماسیون قطعی و حذف خطاهای انسانی است. ابزار قدرتمند انسیبل (Ansible) با رویکرد زیرساخت به عنوان کد (IaC)، استاندارد طلایی مدیریت پیکربندی در سازمان های چابک محسوب می شود.
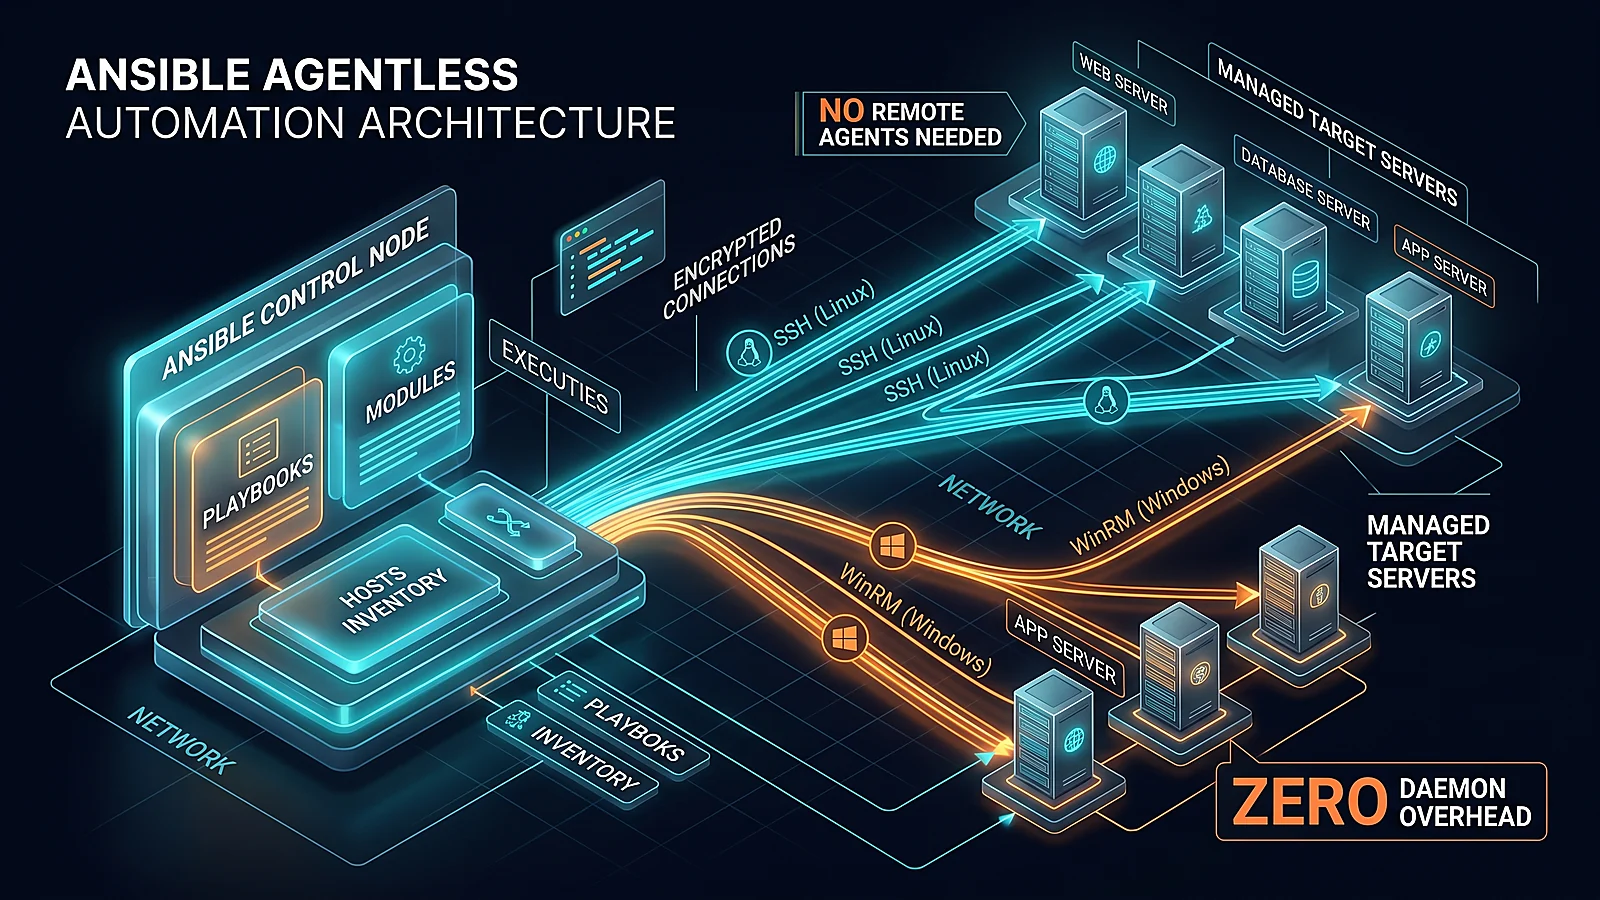
انسیبل به دلیل معماری بدون ایجنت (Agentless) و استفاده از سینتکس خوانای YAML، بدون نیاز به نصب نرم افزارهای واسط روی گره های مقصد، امکان پیکربندی هم زمان هزاران سرور لینوکسی را در کسری از ثانیه فراهم می آورد.
۱. انسیبل چیست و چرا زیرساخت به عنوان کد حیاتی است؟
مدیریت زیرساخت در مهندسی دواپس نیازمند اتوماسیون قطعی و حذف خطاهای انسانی است. پیش از ابزار های IaC، اتصال دستی SSH به ده ها سرور لینوکسی برای تنظیم دستی سرویس ها امری پرریسک بود.
این شیوه سنتی علاوه بر اتلاف زمان، پدیده مخرب Configuration Drift یا ناهماهنگی تنظیمات سرور های را رقم می زد. در این حالت، سرور هاییی با وظایف یکسان به دلیل تفاوت در دستورات دستی، رفتارهای متناقضی بروز می دادند.
انسیبل با بازتعریف این فرآیند، کلیه مراحل نصب، پیکربندی و چرخه حیات سرویس ها را در قالب فایل های ساختاریافته پلی بوک با فرمت YAML پیاده سازی می کند.
این کدها همانند سورس کدهای نرم افزاری در گیت نسخه بندی شده و دارای تکرارپذیری ۱۰۰ درصدی، امکان Code Review و Rollback سریع هستند.
برای درک عمیق تر اصول سرور، مطالعه راهنمای جامع مدیریت سرور لینوکس توصیه می شود.
تحقیقات آماری نشان می دهد که اتوماسیون با انسیبل زمان استقرار نسخه های جدید سرور های را تا بیش از ۸۵ درصد کاهش داده و نرخ خطاهای انسانی در پیکربندی شبکه و سرویس ها را تا ۹۲ درصد به حداقل می رساند.
۲. معماری داخلی و اجزای تشکیل دهنده انسیبل
درک نحوه کارکرد موتور درونی انسیبل به شما کمک می کند تا عیب یابی و بهینه سازی کدهای خود را با بینشی عمیق تر به انجام برسانید. انسیبل از ۵ جز اصلی تشکیل یافته است:
- Control Node (گره کنترل): سیستمی است که انسیبل روی آن نصب شده و دستورات یا پلی بوک ها از آنجا آغاز و اجرا می شوند. این سیستم معمولاً یک توزیع لینوکسی (مانند اوبونتو یا دبیان) یا مک او اس است.
- Managed Nodes (گره های تحت مدیریت): سرور های، ماشین های مجازی یا تجهیزات شبکه ای هستند که تحت مدیریت گره کنترل قرار دارند. هیچ سرویس اختصاصی انسیبل روی این سرور های نصب نمی شود.
- Inventory (فایل موجودی): فایلی است به فرمت INI یا YAML که آدرس آی پی، هاست نیم ها، گروه بندی ها و پورت های دسترسی سرور هایی تحت مدیریت را مشخص می سازد.
- Modules (ماژول ها): واحدهای کد آماده به زبانی مانند پایتون هستند که انسیبل آنها را به سرور مقصد منتقل کرده، اجرا می کند و نتیجه را بازمی گرداند (نظیر ماژول apt، yum، service، copy، git، docker_container).
- Playbooks (پلی بوک ها): فایل های متنی هستند که مشخص می کنند کدام تسک ها، با چه ترتیبی و با چه پارامترهایی باید روی کدام گروه از سرور هایی فایل موجودی اعمال شوند.
۳. مقایسه انسیبل با ترافورم، داکر و کوبرنتیز
یک سوءتفاهم رایج در میان توسعه دهندگان تازه کار این است که انسیبل را رقیب مستقیم ترافورم یا داکر می پندارند. در حالی که در اکوسیستم حرفه ای دواپس، این ابزار ها مکمل یکدیگر هستند و هر یک در لایه ای ویژه فعالیت می کنند.
ترافورم (Terraform) در وهله اول ابزار تامین زیرساخت (Provisioning) است و برای ساخت ماشین های مجازی، شبکه های VPC و تخصیص آی پی به کار می رود.
در مقابل، انسیبل ابزار تخصصی مدیریت پیکربندی (Configuration Management) است؛ یعنی پس از آماده سازی سرور ها توسط ترافورم، انسیبل سرویس ها را به صورت خودکار نصب و پیکربندی می کند.
از سوی دیگر، با کانتینرسازی به وسیله ابزار هایی نظیر آموزش داکر و ارکستراسیون با آموزش کوبرنتیز، نقش انسیبل در آماده سازی گره های زیرساخت (Node Provisioning) و نصب داکر ران تایم و پیش نیازهای کلاستر بسیار پررنگ تر شده است.
| شاخص مقایسه | انسیبل (Ansible) | ترافورم (Terraform) | داکر (Docker) |
|---|---|---|---|
| هدف اصلی | مدیریت پیکربندی سرور و اتوماسیون تسک ها | تامین و ایجاد زیرساخت کلود و شبکه | ایزولاسیون و بسته بندی اپلیکیشن ها در کانتینر |
| معماری ایجنت | کاملاً Agentless مبتنی بر SSH و پایتون | Agentless مبتنی بر Cloud API | نیاز به اجرای Docker Daemon در هاست |
| فرمت زبان کانفیگ | YAML استاندارد به همراه تمپلیت Jinja۲ | زبان اختصاصی HCL (HashiCorp Config) | دستورالعمل های Dockerfile |
| مدیریت وضعیت (State) | بدون فایل استیت متمرکز (تکیه بر سیستم مقصد) | نیاز مبرم به فایل tfstate جهت رهگیری منابع | مدیریت ایمیج ها و ولوم ها در رجیستری و هاست |
| سرعت استقرار | بسیار بالا به دلیل عدم نیاز به کامپایل یا ایجنت | بسیار سریع در تعامل با API کلودها | آنی و میلی ثانیه ای در استارت کانتینر ها |
۴. آموزش گام به گام نصب و راه اندازی محیط انسیبل
برای شروع کار با انسیبل، شما تنها نیاز دارید پکیج آن را روی سیستم مدیریتی خود نصب کنید. در اینجا فرض می کنیم سیستم کنترل شما اوبونتو ۲۲.۰۴ یا ۲۴.۰۴ است. دستورات زیر انسیبل و پیش نیازهای پایتون را نصب می کنند:
# به روزرسانی مخازن لینوکس
apt update

# نصب پکیج های ضروری پایتون و ابزار های مرتبط
apt install -y python3 python3-pip software-properties-common

# نصب انسیبل از طریق پکیج منیجر لینوکس
apt install -y ansible

# اعتبارسنجی نصب و بررسی نسخه انسیبل
ansible --version
پس از اجرای دستور فوق، مشخصات نسخه انسیبل، نسخه پایتون پیش فرض و مسیر فایل کانفیگ اصلی (معمولاً conf/ansible.cfg) نمایش داده خواهد شد.
پیکربندی احراز هویت امن با کلید SSH
انسیبل برای برقراری ارتباط با سرور هایی مقصد نیاز به دسترسی بدون پسورد با کلید اختصاصی SSH دارد. برای ساخت کلید و انتقال آن به سرور هایی تارگت، مراحل زیر را طی کنید:
# ساخت جفت کلید SSH بر پایه الگوریتم امن Ed25519
# ساخت جفت کلید SSH بر پایه الگوریتم امن Ed25519
ssh-keygen -t ed25519 -C "ansible-admin@company.com"

# کپی کردن کلید عمومی روی سرور تارگت (مثلاً به آدرس 192.168.1.50)
ssh-copy-id -i secrets/id_ed25519.pub deploy@192.168.1.50

# تست لاگین مستقیم بدون درخواست پسورد
ssh deploy@192.168.1.50
۵. طراحی فایل موجودی (Inventory) و سازماندهی سرور های
فایل Inventory قلب ارتباطی انسیبل با زیرساخت شماست. این فایل می تواند به صورت ساده با پسوند INI یا مدرن تر با ساختار سلسله مراتبی YAML تدوین گردد. ایجاد ساختار درختی در YAML خوانایی و نگه داری پروژه های بزرگ را دوچندان می کند:
# فایل inventory.yml
all:
  children:
    webservers:
      hosts:
        web-node-01:
          ansible_host: 192.168.1.50
          ansible_port: 22
          ansible_user: deploy
        web-node-02:
          ansible_host: 192.168.1.51
          ansible_port: 22
          ansible_user: deploy
    databases:
      hosts:
        db-master:
          ansible_host: 192.168.1.60
          ansible_user: deploy
          ansible_python_interpreter: python3
    loadbalancers:
      hosts:
        lb-edge:
          ansible_host: 192.168.1.10
          ansible_user: deploy
  vars:
    ansible_ssh_private_key_file: secrets/deploy_ed25519.key
حال برای تست برقراری ارتباط با تمامی سرور هایی تعریف شده در اینونتوری، می توانیم از دستور معروف ماژول پینگ (Ad-Hoc command) استفاده نماییم:
ansible all -i inventory.yml -m ping
پاسخ دریافتی با کلمه کلیدی "ping": "pong" و رنگ سبز به معنای اتصال موفق و آماده بودن سرور برای پذیرش پلی بوک ها است.
۶. آموزش نگارش پلی بوک های حرفه ای انسیبل
یک پلی بوک (Playbook) مجموعه ای از تسک هاست که از بالا به پایین روی هاست های مشخص اجرا می شوند. هر تسک به وسیله یک ماژول خاص اجرا شده و دارای یک نام معنادار و توصیفی است.
در مثال جامع زیر، ما یک پلی بوک کامل برای پیکربندی یک وب سرور Nginx امن، به همراه ساخت دایرکتوری، تنظیم دسترسی ها، قرار دادن فایل HTML سفارشی با قالب Jinja۲ و باز کردن پورت های فایروال UFW طراحی می کنیم:
---
- name: استقرار و پیکربندی جامع وب سرور Nginx در محیط پروداکشن
  hosts: webservers
  become: yes
  vars:
    web_root: srv/www/my-enterprise-site
    domain_name: example.com
    admin_email: admin@example.com

  tasks:
    - name: به روزرسانی کش پکیج های لینوکس اوبونتو
      apt:
        update_cache: yes
        cache_valid_time: 3600

    - name: نصب آخرین نسخه وب سرور Nginx و پکیج های وابسته
      apt:
        name:
          - nginx
          - ufw
          - curl
          - git
        state: present

    - name: ایجاد دایرکتوری ریشه وب سایت با دسترسی های استاندارد
      file:
        path: "{{ web_root }}"
        state: directory
        owner: www-data
        group: www-data
        mode: '0755'

    - name: تولید فایل پیکربندی سایت با قالب Jinja2
      template:
        src: templates/nginx-site.conf.j2
        dest: "conf/nginx/sites-available/{{ domain_name }}.conf"
        owner: root
        group: root
        mode: '0644'
      notify: Reload Nginx

    - name: فعال سازی سایت از طریق ساخت Symbolic Link
      file:
        src: "conf/nginx/sites-available/{{ domain_name }}.conf"
        dest: "conf/nginx/sites-enabled/{{ domain_name }}.conf"
        state: link
      notify: Reload Nginx

    - name: باز کردن پورت های وب در فایروال لینوکس
      ufw:
        rule: allow
        name: "Nginx Full"
        state: enabled

    - name: اطمینان از استارت بودن و فعال بودن سرویس Nginx در زمان بوت سرور
      service:
        name: nginx
        state: started
        enabled: yes

  handlers:
    - name: Reload Nginx
      service:
        name: nginx
        state: reloaded
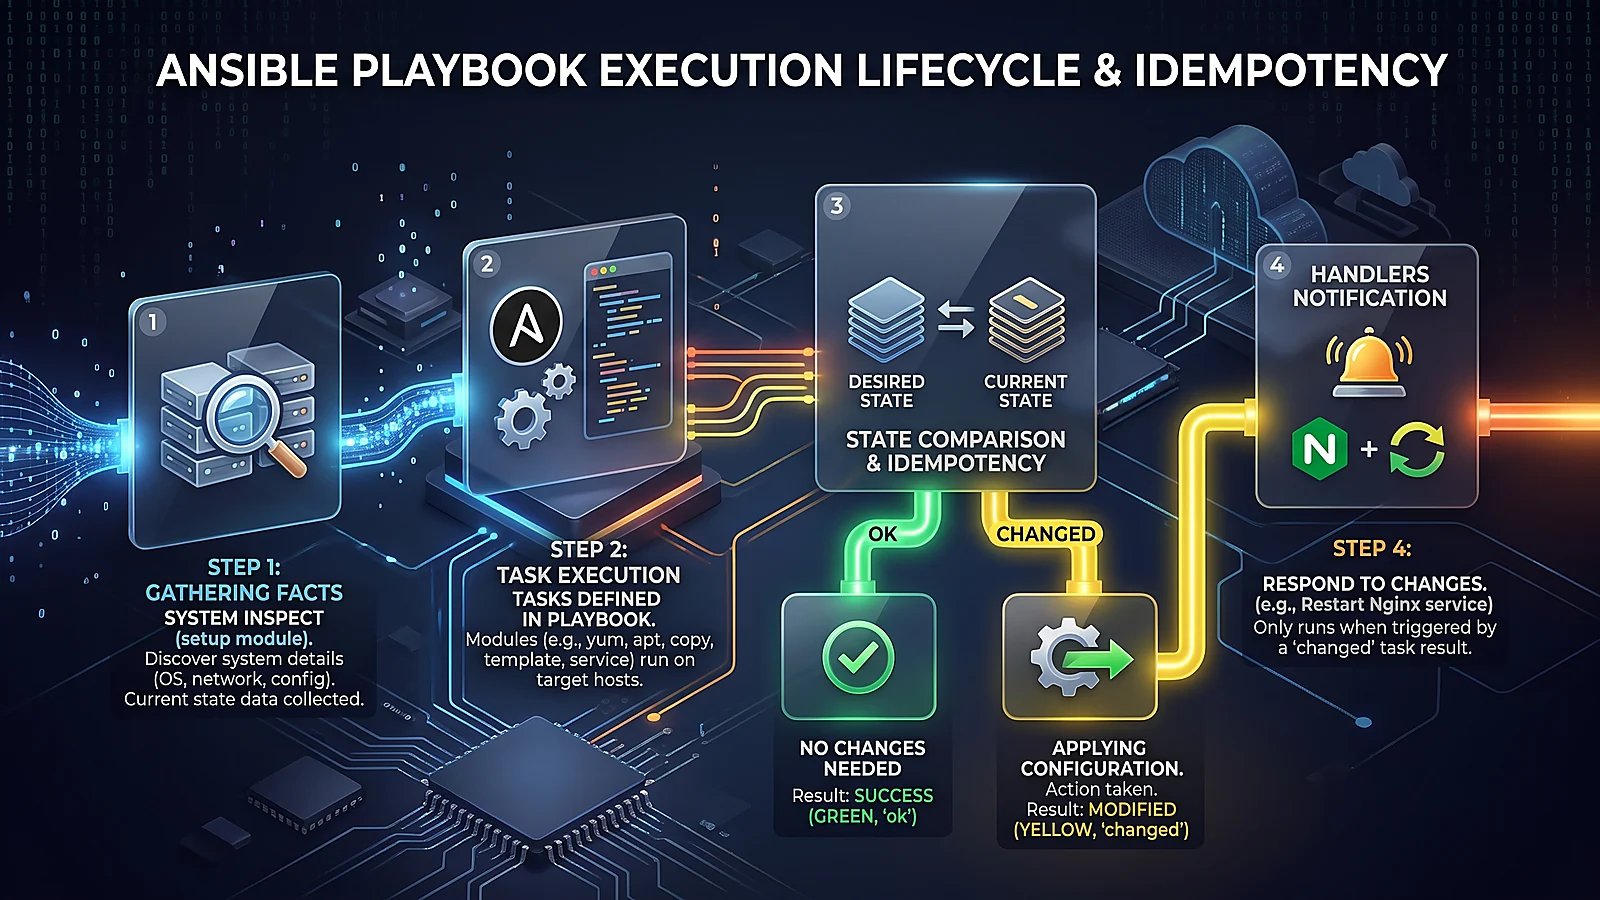
مفهوم Handlers (هندلرها) در کد بالا نقشی حیاتی در بهینه سازی دارند. یک هندلر تنها در صورتی اجرا می شود که یکی از تسک های مرتبط به آن به وسیله دستور notify اعلام تغییر (Changed) کرده باشد. بنابراین اگر فایل کانفیگ تغییر نکرده باشد، وب سرور بی جهت ریستارت یا ریلود نمی شود.
۷. مدیریت متغیر ها، فکت ها و قالب های Jinja۲
انسیبل انعطاف پذیری خود را مدیون سیستم داینامیک متغیرها و گردآوری خودکار اطلاعات سرور های است.
فکت های سیستم (Ansible Facts)
در آغاز اجرای هر پلی بوک، گره کنترلی تسکی پنهان به نام Gathering Facts را اجرا می کند. این تسک صدها متغیر ارزشمند نظیر میزان رم در دسترس، تعداد هسته های CPU، آدرس های آی پی، نوع سیستم عامل، معماری پردازنده و میزان فضای خالی دیسک را از سرور هدف واکشی کرده و در متغیر ansible_facts ذخیره می کند.
شما می توانید با بهره گیری از این فکت ها رفتارهای شرطی (Conditions) پیاده سازی نمایید:
- name: نصب پکیج داکر روی توزیع های دبیان و اوبونتو
  apt:
    name: docker-ce
    state: present
  when: ansible_facts['os_family'] == "Debian"

- name: نصب پکیج داکر روی توزیع های رد هت و ردوکی
  yum:
    name: docker-ce
    state: present
  when: ansible_facts['os_family'] == "RedHat"
۸. تامین امنیت متغیرهای حساس با Ansible Vault
یکی از بزرگ ترین اشتباهات تیم های فنی، قرار دادن توکن های API، پسوردهای دیتابیس و کلیدهای خصوصی به صورت متن ساده (Plaintext) درون فایل های پلی بوک و مخزن گیت است. انسیبل ابزاری داخلی و فوق العاده ایمن به نام Ansible Vault بر پایه الگوریتم رمزنگاری AES-۲۵۶ ارائه می دهد که به شما امکان رمزنگاری کل فایل یا متغیرهای منفرد را می بخشد:
# ساخت یک فایل جدید با محتوای رمزنگاری شده
ansible-vault create vars/secrets.yml

# ویرایش فایل رمز شده موجود
ansible-vault edit vars/secrets.yml

# رمزنگاری یک فایل متنی ساده موجود
ansible-vault encrypt vars/db_passwords.yml

# رمزگشایی فایل جهت بازرسی
ansible-vault decrypt vars/db_passwords.yml
برای اجرای پلی بوکی که از فایل های والت استفاده می کند، کافی است آرگومان --ask-vault-pass یا مسیر فایل پسورد والت را به کامند اضافه نمایید:
ansible-playbook -i inventory.yml deploy-site.yml --ask-vault-pass
۹. ساختار ماژولار و سازماندهی پیشرفته با Roles
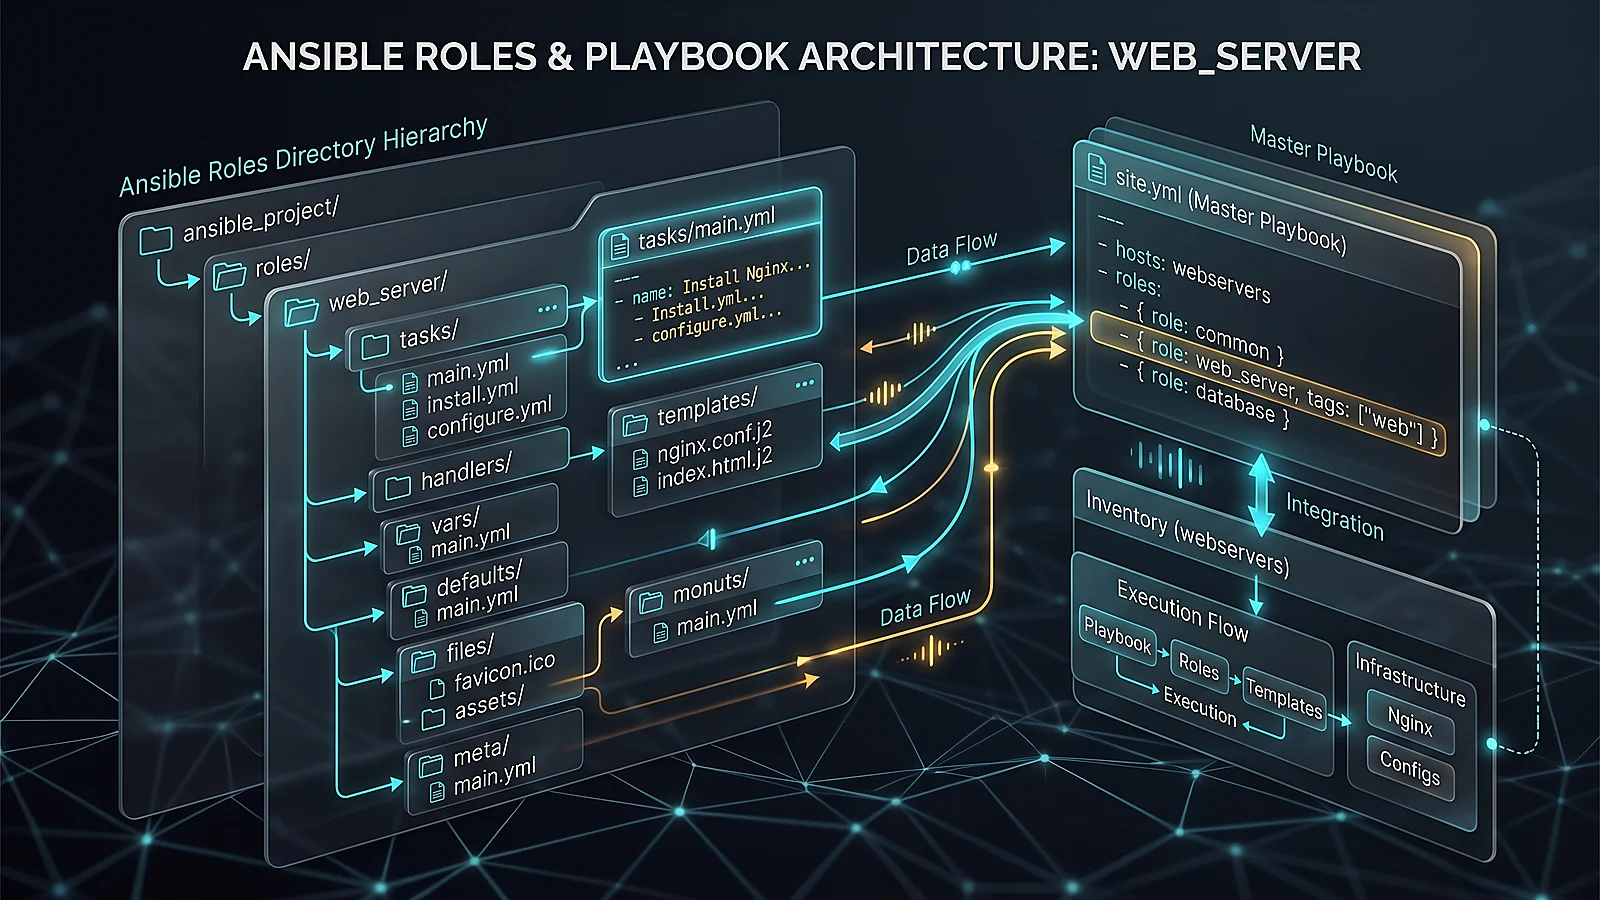
با گسترش پروژه ها و افزایش تعداد سرویس ها، نگه داری کلیه تسک ها در یک فایل پلی بوک امری غیرعملی است. راهکار استاندارد انسیبل، استفاده از Roles (نقش ها) است. یک Role ساختاری دایرکتوری-محور استاندارد است که تسک ها، هندلرها، متغیرها، قالب ها و فایل های ایستا را در ماژول های مجزا کپسوله می کند.
roles/
  common/
    tasks/main.yml
    handlers/main.yml
    vars/main.yml
    templates/
  nginx/
    tasks/main.yml
    handlers/main.yml
    templates/nginx.conf.j2
  database/
    tasks/main.yml
    vars/main.yml
سپس در پلی بوک اصلی ریشه پروژه (site.yml)، تنها با فراخوانی نام نقش ها زیرساخت را تعریف می کنید:
---
- name: راه اندازی زیرساخت جامع سازمانی
  hosts: all
  roles:
    - common

- name: پیکربندی وب سرور های
  hosts: webservers
  roles:
    - nginx

- name: پیکربندی کلاستر پایگاه داده
  hosts: databases
  roles:
    - database
۱۰. تکنیک های بهینه سازی و افزایش سرعت اجرای پلی بوک ها
در زیرساخت هایی با بیش از ۱۰۰ سرور، سرعت اجرای انسیبل ممکن است به یک چالش جدی بدل گردد. با اعمال بهینه سازی های زیر می توانید زمان اجرای پلی بوک ها را تا ۷۰ درصد کاهش دهید:
- افزایش تعداد Forks: به صورت پیش فرض انسیبل تسک ها را همزمان روی ۵ سرور اجرا می کند (Forks = ۵). در فایل
ansible.cfgمی توانید این مقدار را متناسب با قدرت CPU گره کنترل به ۵۰ یا ۱۰۰ افزایش دهید:forks = 50. - فعال سازی SSH Pipelining: با فعال کردن پایپ لاینینگ، انسیبل از کپی کردن فایل های پایتون ماژول روی دیسک سرور مقصد صرف نظر کرده و آنها را مستقیماً از طریق پایپ SSH به حافظه پایتون منتقل می کند. این کار سرعت را تا ۳ برابر ارتقا می دهد.
- غیرفعال سازی هوشمند Gathering Facts: اگر پلی بوک شما نیازی به فکت های سیستمی ندارد، با قرار دادن
gather_facts: noزمان اتلاف شده اولیه را حذف نمایید. - استفاده از Mitogen for Ansible: اکستنشن قدرتمند Mitogen با بازنویسی پروتکل ارتباطی باینری، سرعت انسیبل را تا ۶۰۰ درصد ارتقا می بخشد.
۱۱. الگو های پیشرفته و معماری استقرار در سازمان های مقیاس پذیر
وقتی سازمان ها از چند ده سرور به صدها و هزاران سرور توسعه می یابند، مدیریت اتوماسیون با الگو های پایه کافی نخواهد بود. در ادامه سه الگوی مهندسی پیشرفته برای مدیریت زیرساخت های با مقیاس بزرگ بررسی می گردد:
الگوی Pull در برابر الگوی Push
معماری متداول انسیبل به شکل Push است؛ یعنی گره کنترل مرکزی به تمامی سرور های متصل شده و تسک ها را به ترتیب اعمال می نماید.
با این حال در زیرساخت های کلان با بیش از ۵,۰۰۰ سرور، ابزار ansible-pull راهکاری بهینه است. در این شیوه، هر کلاینت با زمان بندی کران جاب آخرین تغییرات مخزن گیت را دریافت کرده و به صورت لوکال اجرا می کند تا بار سرور مرکزی به صفر برسد.
استراتژی استقرار چرخشی (Rolling Updates) بدون توقف سرویس
یکی از قابلیت های جذاب انسیبل، اجرای استقرارهای مرحله ای و چرخشی با دستور serial است. با این کلیدواژه مشخص می کنید گره ها در دسته های مشخص به روز شوند.
به عنوان نمونه، سرور های دو به دو از ترافیک لود بالانسر خارج شده، ارتقا یافته، اعتبارسنجی شده و سپس به چرخه خدمت بازمی گردند. این الگو از هرگونه Downtime در پروداکشن پیشگیری می کند.
---
- name: استقرار بدون توقف روی کلاستر پروداکشن
  hosts: webservers
  serial: 2
  max_fail_percentage: 10%
  tasks:
    - name: خروج سرور از مدار لود بالانسر
      include_tasks: tasks/drain_node.yml
    - name: نصب به روزرسانی ها و سورس کد جدید
      include_tasks: tasks/deploy_app.yml
    - name: اعتبارسنجی سلامت سرویس با بررسی کد وضعیت HTTP
      uri:
        url: "http://localhost:8080/health"
        status_code: 200
      register: health_check
      retries: 5
      delay: 3
    - name: بازگرداندن سرور به مدار لود بالانسر
      include_tasks: tasks/join_node.yml
۱۲. امنیت زیرساخت و تست خودکار کدهای انسیبل با ابزار های مدرن
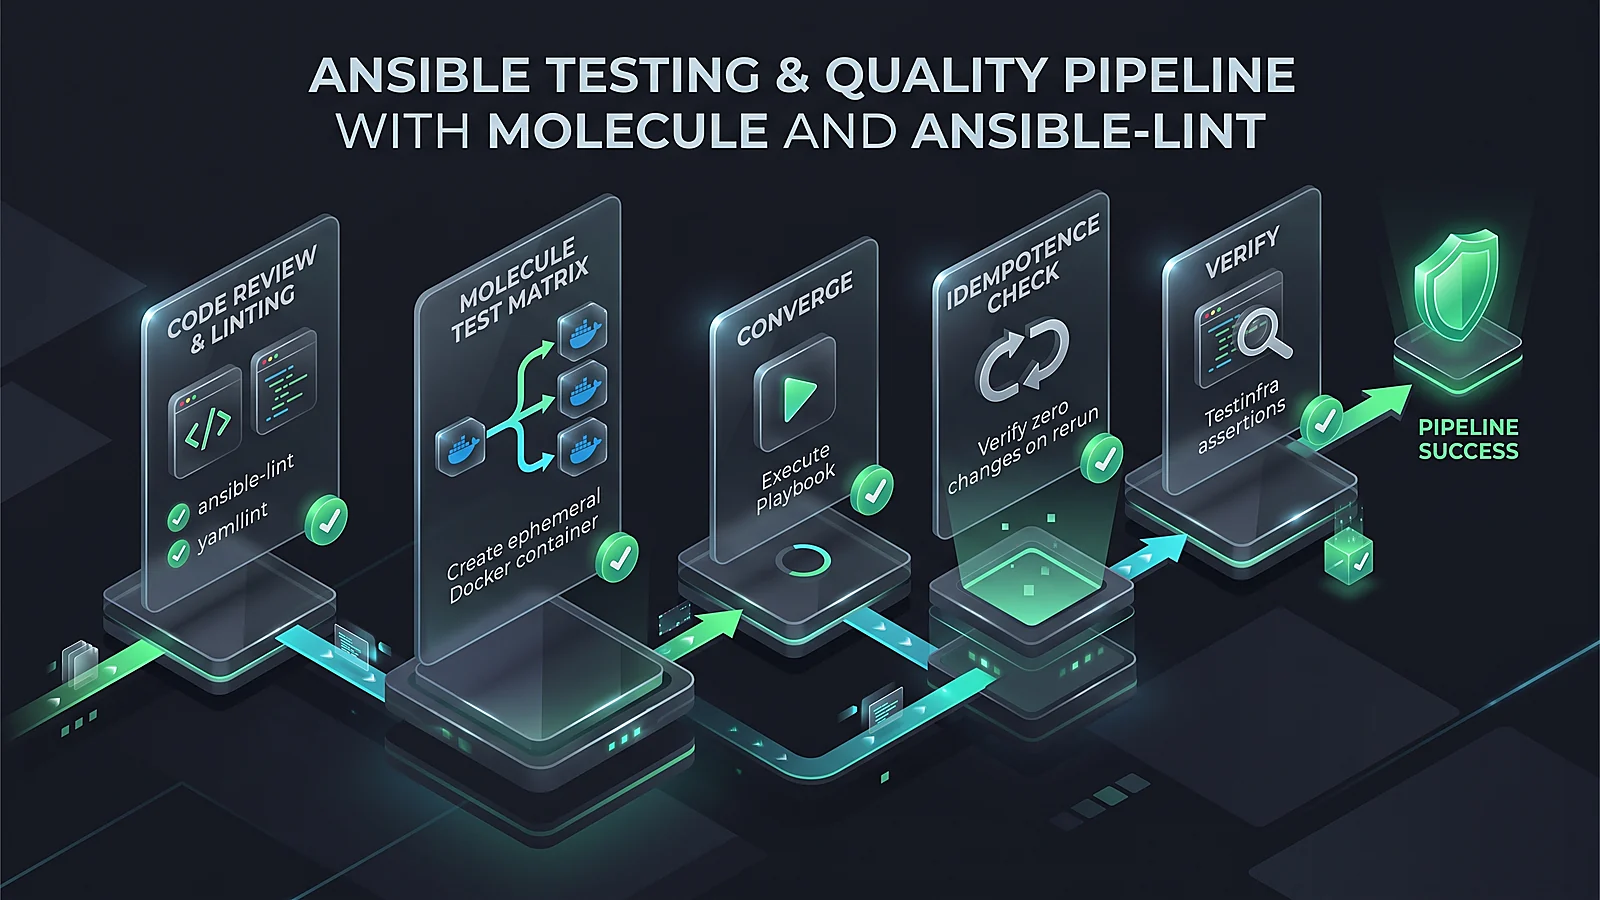
استفاده از ابزار ansible-lint در گیت هوکس (Pre-commit Hooks) و خط لوله CI/CD، از بروز اشتباهات سینتکسی، نقض قواعد نام گذاری و خطرات امنیتی نظیر ثبت پسوردهای آشکار در لاگ ها جلوگیری می کند.
توصیه امنیتی کلیدواژه no_log در تسک های حساس
هنگام کار با متغیرهای حاوی توکن یا گذرواژه، صفت no_log: true را به تسک اضافه کنید تا از نمایش مقادیر سری در خروجی کنسول و آرشیو لاگ های سرور ممانعت به عمل آید.
همان طور که کدهای جاوا یا پایتون قبل از ادغام در برنچ اصلی تست می شوند، کدهای انسیبل نیز باید تحت پایپ لاین های CI/CD اعتبارسنجی و لنت شوند. سه ابزار کلیدی در این زمینه وجود دارد:
- ansible-lint: ابزاری برای تحلیل ایستای کد که با بررسی صدها قانون بهترین شیوه (Best Practices)، خطاهایی نظیر نام گذاری نادرست تسک ها، استفاده از دستورات ناامن command به جای ماژول های توکار و عدم تعیین دسترسی فایل ها را شناسایی می کند.
- Molecule: فریم ورک تست فوق العاده قدرتمند که به صورت خودکار یک محیط مجازی تستی (کانتینر داکر یا ماشین مجازی) ایجاد می کند، رول انسیبل را درون آن اعمال کرده، با استفاده از Testinfra صحت نصب سرویس ها و باز بودن پورت ها را تست می کند و در نهایت محیط تست را تمیز می کند.
- Ansible-Sign: مکانیزمی بر پایه رمزنگاری GPG برای امضای دیجیتال پلی بوک ها و محافظت در برابر حملات زنجیره تامین (Supply Chain Attacks) در محیط های بانکی و امنیتی.
copy، template، apt یا service استفاده نمایید و از به کارگیری بی رویه ماژول های shell و command پرهیز کنید؛ زیرا دستورات شل به صورت پیش فرض خاصیت هم توانی ندارند و می توانند به راحتی خطرات امنیتی ناشی از تزریق دستور (Command Injection) به همراه داشته باشند.
۱۴. توسعه ماژول های سفارشی (Custom Modules) در پایتون برای انسیبل
هرچند انسیبل دارای صدها ماژول رسمی برای مدیریت سیستم ها است، در سناریوهای سازمانی ممکن است نیاز به تعامل با یک API داخلی، نرم افزار اختصاصی یا پایگاه داده بومی داشته باشید که ماژول آماده ای برای آن وجود ندارد. خوشبختانه معماری ماژولار انسیبل به شما اجازه می دهد به سادگی و با زبان پایتون، ماژول اختصاصی خود را پیاده سازی نمایید.
یک ماژول انسیبل در واقع یک اسکریپت پایتون است که از کتابخانه کمکی ansible.module_utils.basic.AnsibleModule برای دریافت ورودی ها، مدیریت اعتبارسنجی آرگومان ها و ارسال خروجی ساختاریافته JSON به گره کنترل استفاده می کند:
# Python Ansible Custom Module
# -*- coding: utf-8 -*-

from ansible.module_utils.basic import AnsibleModule

def run_module():
    # تعریف مشخصات و پارامترهای ورودی ماژول
    module_args = dict(
        service_name=dict(type='str', required=True),
        target_state=dict(type='str', default='started', choices=['started', 'stopped', 'restarted']),
        timeout=dict(type='int', default=30)
    )

    result = dict(
        changed=False,
        original_message='',
        message=''
    )

    module = AnsibleModule(
        argument_spec=module_args,
        supports_check_mode=True
    )

    service_name = module.params['service_name']
    target_state = module.params['target_state']

    # بررسی وضعیت فعلی سیستم (Check Mode)
    if module.check_mode:
        module.exit_json(**result)

    # شبیه سازی اعمال تغییرات روی وضعیت سرویس
    result['changed'] = True
    result['message'] = f"Service {service_name} changed to {target_state}"
    module.exit_json(**result)

def main():
    run_module()

if __name__ == '__main__':
    main()
۱۵. استراتژی های عیب یابی (Debugging)، تریس خطاها و لاگ برداری پروداکشن
عیب یابی سریع در هنگام شکست پلی بوک ها در محیط های عملیاتی مهارتی ضروری است. انسیبل ابزار های متعددی برای افزایش سطح جزئیات لاگ و بازرسی دقیق مقادیر متغیرها فراهم می کند:
- افزایش سطح ورباسیتی (Verbosity Levels): با افزودن سوییچ های
-v،-vv،-vvvیا-vvvvمی توانید سطح جزئیات خروجی را تعیین کنید. سوییچ-vvvفرمان های دقیق SSH ارسالی را نمایش می دهد و-vvvvارتباطات باینری کلاینت را کامل بازتاب می دهد. - ماژول debug: با ماژول
ansible.builtin.debugمی توانید در هر نقطه از اجرای پلی بوک مقادیر متغیرها، خروجی تسک های ثبت شده باregisterو دیکشنری های تو در تو را به صورت کامل پرینت کنید. - استفاده از debugger: با قرار دادن دستور
debugger: on_failedدر تسک ها یا سرتیتر پلی بوک، در صورت وقوع خطا اجرای پلی بوک متوقف شده و یک پرامپت تعاملی (Interactive Debugger) باز می شود که به شما امکان بازرسی متغیرها (p task_vars) و تلاش مجدد (redo) را می بخشد. - ابزار ansible-lint و ansible-inventory: برای بازرسی صحت گرامر فایل های اینونتوری و اعتبارسنجی سلسله مراتب گروه ها بدون اجرای پلی بوک، دستور
ansible-inventory -i inventory.yml --graphدیاگرام درختی هاست ها را ترسیم می کند.
پرسش های متداول پیرامون انسیبل و اتوماسیون سرور
۱. آیا برای استفاده از انسیبل باید روی تمام سرور های پایتون نصب باشد؟
بله، تقریباً تمام توزیع های مدرن لینوکس (مانند اوبونتو، رد هت، دبیان) به صورت پیش فرض پایتون ۳ را نصب دارند. انسیبل از مفسر پایتون سرور مقصد برای اجرای ماژول ها استفاده می کند. برای ویندوز نیازی به پایتون نیست و دستورات از طریق PowerShell و WinRM اجرا می شوند.
۲. تفاوت اساسی بین دستورات Ad-Hoc و Playbook در انسیبل چیست؟
دستورات Ad-Hoc فرمان های تک خطی سریع برای اجرای یک تسک فوری روی چندین سرور هستند (نظیر ریستارت یک سرویس یا بررسی فضای دیسک). در مقابل، Playbook ها برنامه های چند مرحله ای ساختاریافته به فرمت YAML هستند که برای مدیریت وضعیت کامل سیستم ها و اتوماسیون پایدار به کار می روند.
۳. چرا انسیبل به ایجنت (Agent) نیازی ندارد؟
انسیبل از پروتکل شبکه ای استاندارد SSH که روی تمام سرور های فعال است استفاده می کند. کدهای ماژول را موقتاً ارسال کرده، اجرا می کند و حذف می نماید؛ بنابراین هیچ پروسه مقیم یا آسیب پذیری ناشی از پورت های باز اضافی ایجاد نمی شود.
۴. منظور از خاصیت Idempotent در انسیبل چیست؟
هم توانی یعنی اگر وضعیتی قبلاً روی سرور اعمال شده باشد (مثلاً یک پکیج نصب شده باشد)، اجرای مجدد تسک تغییری در سیستم ایجاد نمی کند و وضعیت سرور را پایدار و بدون خطای تکراری نگه می دارد.
۵. آیا انسیبل می تواند سرور هایی ویندوزی را نیز مدیریت کند؟
بله، انسیبل از طریق پروتکل Windows Remote Management (WinRM) یا OpenSSH برای ویندوز قادر است مدیریت رجیستری، سرویس ها، کاربران و نصب بسته های نرم افزاری با Chocolatey را انجام دهد.
۶. چگونه می توان از افشای پسوردهای دیتابیس در فایل های پلی بوک جلوگیری کرد؟
با استفاده از ابزار توکار Ansible Vault می توان مقادیر متغیرها یا کل فایل متغیرها را با کلید رمزنگاری AES-۲۵۶ رمزگذاری کرد تا با خیال راحت در سیستم های کنترل نسخه ذخیره شوند.
۷. Ansible Galaxy چیست و چه کاربردی دارد؟
انسپیل گلکسی (Ansible Galaxy) یک هاب عمومی و رسمی است که هزاران نقش (Role) و کالکشن آماده و آزموده شده توسط جامعه کاربری برای نصب ابزار هایی نظیر ردیس، داکر، مانیتورینگ و فایروال را در اختیار شما قرار می دهد.
۸. تفاوت انسیبل و ترافورم در پایپ لاین دواپس چیست؟
ترافورم برای ایجاد ماشین های مجازی، شبکه ها و دیسک ها (Provisioning) در کلود است، در حالی که انسیبل برای پیکربندی نرم افزاری، نصب پکیج ها و مدیریت امنیت (Configuration Management) داخل همان سرور های به کار می رود.
۱۶. جمع بندی و نقشه راه تسلط کامل بر اتوماسیون با انسیبل
انسیبل با تلفیق سادگی، معماری بدون نیاز به ایجنت و ساختار خوانای YAML، ابزاری بی رقیب برای مهندسان سیستم و دواپس به شمار می رود.
با مسلط شدن بر این ابزار، توانایی مدیریت هماهنگ صدها سرور، کاهش خطاهای انسانی و ارتقای چشمگیر تاب آوری زیرساخت را به دست خواهید آورد.
امتیاز و نظرات
هنوز نظری ثبت نشده است. اولین نفر باشید.